

În primele zile de după sezonul vacanțelor, a fost descoperită o campanie de phishing, care imită mesajele oficiale trimise de Zoom și Docusign.
Acest caz demonstrează că, uneori, autorii campaniilor de spam se bazează pe scheme de phishing simple și testate, sperând că cel puțin o parte dintre acestea vor avea succes, scrie Kaspersky.
În primul val, atacatorii au trimis e-mailuri care imitau o comunicare oficială Docusign către conturi corporate din Orientul Mijlociu, America Latină, Europa de Vest, Armenia și Azerbaidjan. Fiecare mesaj conținea link-uri de phishing concepute pentru a fura datele de autentificare.
Un al doilea val a apărut la mai puțin de o săptămână după și continuă să fie activ și în prezent. De această dată, mesajele se prezintă drept notificări oficiale Zoom și avertizează utilizatorii că respectivele conturi urmează să le fie dezactivate. Campania a utilizat două metode simple de atragere a victimelor: link-uri de phishing care redirecționau destinatarii către pagini create pentru furtul datelor de autentificare și formulare integrate care solicitau informații personale, alături de datele cardurilor de credit.
Până la data de 11 septembrie, fuseseră detectate peste o mie de e-mailuri de phishing ca parte a acestei campanii.
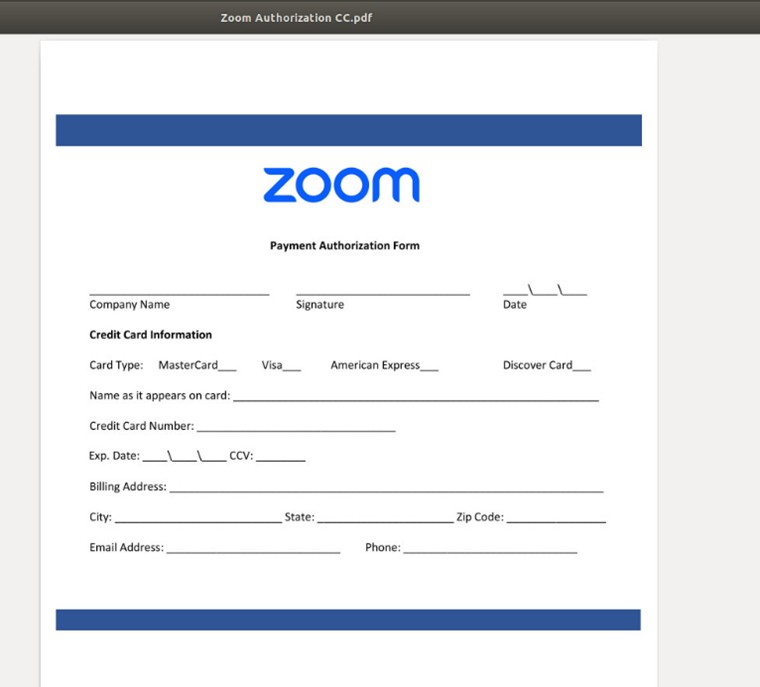
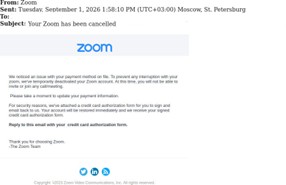
Exemple de e-mailuri de phishing care imită mesajele oficiale Zoom
Pentru a menține securitatea mediului corporate, experții, printre altele, recomandă: