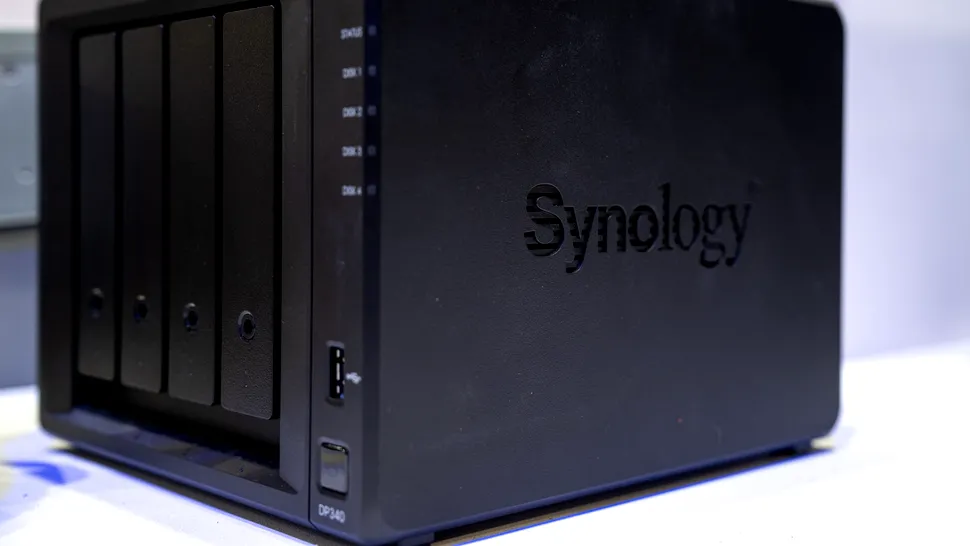

Experții în securitate cibernetică de la DNSC avertizează în legătură cu un val de atacuri informatice care vizează posesorii de echipamente de stocare Synology conectate la internet (cunoscute sub numele de dispozitive NAS). Aceste echipamente, utilizate pe scară largă atât de familii pentru salvarea fotografiilor și a documentelor, cât și de companii pentru copii de siguranță, riscă să fie blocate complet dacă nu au instalate cele mai recente actualizări software.
Hackerii profită de două vulnerabilități majore descoperite în sistemul de operare DiskStation Manager (DSM). Aceste breșe permit atacatorilor să preia de la distanță controlul echipamentului, fără autorizație. Odată pătrunși în sistem, infractorii cibernetici lansează un virus de tip ransomware, denumit C3RB3R, care criptează toate fișierele stocate și le adaugă extensia „.L0CK3D”. Ulterior, victimele găsesc un mesaj prin care li se cer bani (răscumpărare) pentru a-și putea recupera datele.
Riscul este deosebit de ridicat pentru versiunile vechi de DSM din seriile 7.2, 7.3 și 7.4 lăsate vizibile direct pe internet.
Pentru a preveni pierderea definitivă a informațiilor, specialiștii recomandă adoptarea imediată a câtorva măsuri simple:
Te-ar putea interesa și: Peste 1,3 milioane de dispozitive Android TV, infectate înainte de vânzare. Google acuză producătorul dispozitivelor