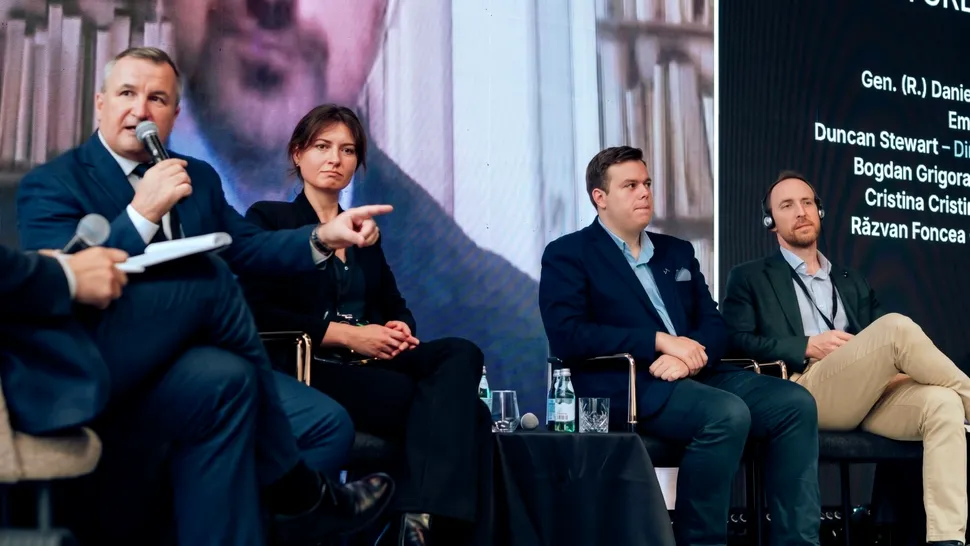

Grupul de lucru pentru strategia națională de securitate cibernetică privește tranziția către criptografia post-cuantică nu ca pe o prioritate, ci ca pe o urgență, a declarat Cristina Cristina, expert în politici, strategii și cooperare în securitate cibernetică al Directoratului Național de Securitate Cibernetică (DNSC), la cea de-a doua ediție a evenimentului de apărare Vantarc Defense Forum.
„Ca parte a grupului de lucru pentru strategia [națională] de securitate cibernetică, noua strategie, vreau să vă asigur că noi ne uităm la tranziția către criptografia post-cuantică nu ca la o prioritate, ci ca la o urgență, în acești termeni. Se discută alături de celelalte instituții pe care le avem la masă pentru aceste discuții, iar la nivel european există aceeași direcție dată de Uniunea Europeană. Este vorba de un cadru formulat în 2024, care practic solicită statelor membre să înceapă această trecere la criptografia post-cuantică”, a spus Cristina Cristina.
Reprezentanta DNSC a făcut declarația în contextul unei discuții despre strategia „harvest now, decrypt later”, folosită de atacatorii informatici. Aceștia sustrag astăzi date criptate pe care speră să le decripteze peste câțiva ani, când computerele cuantice vor deveni accesibile. Acestea au capacitatea de a sparge ușor metodele de criptare folosite pentru sistemele de calcul tradiționale.
Cristina Cristina a adăugat că aceasta este o chestiune de management. „Pentru că foarte multă lume se uită la asta ca la o chestiune foarte tehnică, foarte departe de preocupările noastre – «nu sunt o persoană tehnică, las celorlalți». Este un subiect «fancy», despre care ne place să discutăm, dar cred că este important să demistificăm un pic acest subiect și să ne uităm la el și ca la o problemă de management de care trebuie să ne ocupăm”, a explicat ea.
Ea a menționat că trebuie identificate sistemele care au nevoie în primă fază de această trecere la criptografia post-cuantică.
Un apel către companii să folosească deja criptografia post-cuantică a lansat recent și Patrice Caine, CEO al gigantului francez Thales. „Dacă aveți date care ar putea fi încă sensibile peste 10 ani, trebuie să le protejați chiar acum. Sau, cu alte cuvinte, nu trebuie să așteptați, nu ar trebui să așteptați să vă îmbolnăviți pentru a vă vaccina. Așadar, vaccinați-vă acum pentru a preveni îmbolnăvirea mai târziu”, a declarat Caine la Thales Cyber Summit 2026.
Mari companii fac deja acest pas, potrivit Evei Rudin, vicepreședinte Thales responsabil cu produsele de securitate cibernetică.