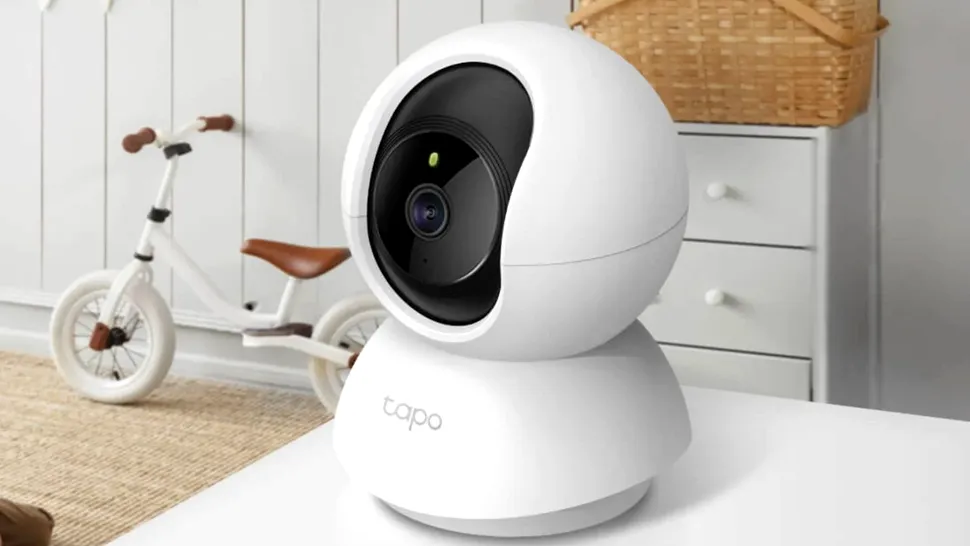

Compania de securitate cibernetică OPSWAT a descoperit mai multe breșe de securitate la camera video Tapo C200, inclusiv o vulnerabilitate critică pentru care producătorul încă lucrează la o soluție de remediere.
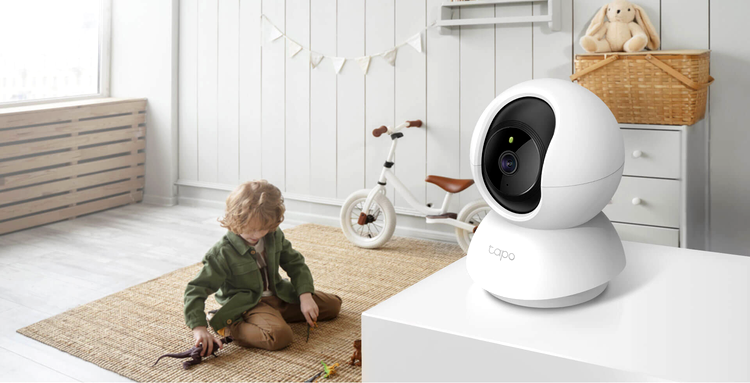
Tapo C200 este o cameră TP-Link, lansată acum mai mulți ani, și este pentru monitorizarea copiilor și a animalelor de companie la domiciliu. Anterior, au fost descoperite alte două vulnerabilități, dar acestea care au fost remediate luna trecută.
Această vulnerabilitate critică poate „permite unui atacator să compromită complet camera și să utilizeze dispozitivul compromis ca punct de acces în rețea”, potrivit cercetătorilor de la OPSWAT, o companie americană de securitate cibernetică.
OPSWAT nu a dezvăluit detalii suplimentare, cum ar fi dacă exploatarea vulnerabilității necesită acces local la rețeaua de internet a camerei.
Totuși, firma de securitate precizează că va continua „să colaboreze strâns cu TP-Link pentru validarea și remedierea” problemei.
Tapo C200 este o cameră video accesibilă, comercializată de retaileri, care poate fi folosită pentru monitorizarea bebelușilor sau a animalelor de companie, permițând utilizatorului să vizualizeze imagini în timp real prin intermediul unei aplicații mobile.
Mai mult, cercetătorii OPSWAT au analizat firmware-ul produsului și procesele de comunicare locală, descoperind alte două vulnerabilități software ale camerei – dintre care una ar putea fi exploatată în scopuri de spionaj.
Totuși, vulnerabilitatea care permite spionajul necesită ca atacatorul să fi obținut deja acces local la rețeaua de internet a proprietarului.
Această vulnerabilitate, identificată drept CVE-2026-15315, poate permite unui atacator să „obțină o sesiune de administrator validă fără a introduce parola”, prin exploatarea unei căi alternative de autentificare, afirmă OPSWAT.
„Odată autentificat, atacatorul capătă acces la funcțiile de administrare restricționate în mod normal administratorului camerei, ceea ce permite modificări neautorizate ale configurației dispozitivului și alte operațiuni cu privilegii ridicate”, a adăugat compania.
Pe de altă parte, a doua vulnerabilitate, CVE-2026-15316, poate fi utilizată pentru a scoate camera din funcțiune (deconectare).
Un atacator poate trimite valori criptate de dimensiuni excesive care pot declanșa erori în gestionarea excepțiilor, din cauza validării insuficiente, provocând blocarea sau repornirea dispozitivului afectat”, se arată în descrierea oficială a vulnerabilității.
Și în acest caz, însă, exploatarea breșei necesită acces local la rețeaua camerei.
TP-Link nu a comentat aceste probleme situația. Totuși, compania a remediat cele două vulnerabilități luna trecută, lansând o nouă versiune de firmware pentru Tapo C200, pe care utilizatorii o pot descărca și instala.
Problemele afectează și o altă cameră, Tapo C120, care a primit, de asemenea, o actualizare de firmware. Instalarea noii versiuni de firmware se poate face prin intermediul aplicației mobile Tapo.